
ロボットはサイバー攻撃からどのように身を守るのか?
午前2時。倉庫はまだ動き続けています。
照明は落とされ、多くの人がすでに帰宅した倉庫。その内部では、数百台のロボットが休むことなく稼働しています。
数千キロ離れた場所から顧客の注文が届くと、わずか数秒のうちにソフトウェアが在庫状況を分析し、タスクを割り当て、倉庫内のロボットを連携させます。
あるロボットが目的の場所へ向かい、別のロボットが商品を搬送する。こうした一連の動作は、まるで当たり前のようにスムーズに進んでいきます。
しかし、その効率的なオペレーションの裏側には、あらゆる自動化企業が向き合うべき重要な問いがあります。
ロボットが「信頼できない指令」を受け取ったら、何が起こるのか?
ロボットのネットワーク化が進むなか、ロボットはもはや単独で動作する機械ではありません。
ソフトウェアによる判断が現実世界の物理的な動作につながる、より大きな**サイバーフィジカルシステム(CPS)**の一部となっています。
デジタルの世界が現実の機械を動かす時代において、サイバーセキュリティは事業継続に欠かせない要件です。
Rainbow Dynamicsでは、安全性はロボットの完成後に追加するものではなく、設計段階から組み込むべきものだと考えています。
その考え方の基盤となるのが、**セキュリティ・バイ・デザイン(Security-by-Design)**です。
ストーリー1:知らない指令を拒否するロボット
ゼロトラスト・アーキテクチャによるID保護
悪意のある第三者が、倉庫の自動化システムへの侵入を試みている場面を想像してみてください。
施設へ物理的に侵入するのではありません。盗み取った認証情報を使い、正規のオペレーターになりすましてシステムへアクセスしようとします。
狙いは、本来であれば操作する権限のない機能へのアクセスです。
従来のシステムでは、「このユーザーは正しいパスワードを持っているか」が重要でした。
しかし、現代のサイバーセキュリティでは、それだけでは十分ではありません。
「このユーザーが信頼できることを確認できるか」
「この操作を実行する権限を本当に持っているか」
まで確認する必要があります。
Rainbow Dynamicsでは、ロボティクスのエコシステム全体にゼロトラストの考え方を取り入れています。
主な対策には、以下が含まれます。
- セキュアな認証メカニズム
- トークンベースのID認証
- ロールベースアクセス制御(RBAC)
- 最小権限の原則に基づく認可
スマートなロボットであるためには、まず信頼できるロボットでなければなりません。
ストーリー2:受け取ったデータを鵜呑みにしないロボット
すべての指令の完全性を守る
自動化された倉庫では、毎分、数千ものデジタルな判断が行われています。
「このパレットを移動する」
「この在庫を取り出す」
「作業の順序を変更する」
「別のロボットと連携する」
こうした指令は、複雑なソフトウェアシステムを経由して、実際に動く機械へと送られます。
では、位置情報が書き換えられていたら?
コマンドが改ざんされていたら?
データ要求そのものが不正に操作されていたら?
ロボット自体は正常に動作しているように見えても、実行している内容そのものが誤っている可能性があります。
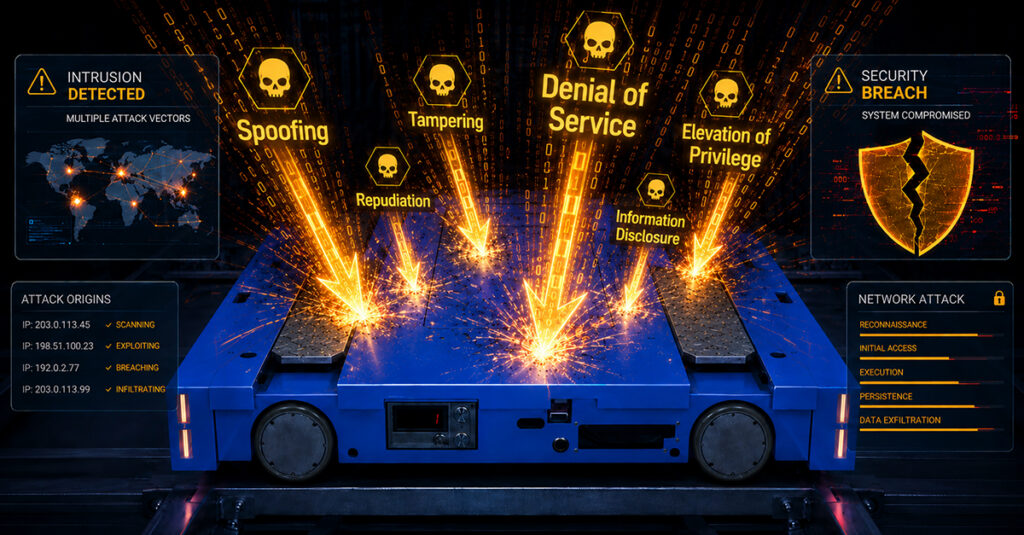
Rainbow Dynamicsでは、STRIDEなどの脅威モデリング手法を活用し、通信の改ざん、脆弱性の悪用、信頼境界への侵害など、さまざまなリスクを分析しています。
主な対策には、以下が含まれます。
- セキュアな通信チャネル
- APIの保護
- 入力値の検証
- インジェクション攻撃への対策
- 重要機能へのアクセス制御
ストーリー3:何が起きたのかを説明できるロボット
運用の可視化とトレーサビリティ
複雑なロボティクス環境では、何かが起きたときに、その経緯をたどれることが重要です。
誰が変更したのか。
いつ発生したのか。
どのシステムから操作が実行されたのか。
Rainbow Dynamicsでは、こうした運用のトレーサビリティを重視しています。
重要なシステム上の操作やイベントは監査ログとして記録され、後から確認できる履歴として保存されます。
記録される情報には、以下のようなものがあります。
- ユーザーID
- タイムスタンプ
- 送信元情報
- 操作履歴
安全なロボットとは、攻撃を防ぐだけのロボットではありません。
「何が起きたのか」を後から確認できることも、安全性を支える重要な要素です。
ストーリー4:止まらずに動き続けるロボット
ミッションクリティカルな環境における可用性の確保
大量の注文を処理する倉庫にとって、システムの停止は単なる技術上の問題ではありません。
顧客への配送、サプライチェーン、そして事業そのものに影響を及ぼす可能性があります。
また、サイバー攻撃の目的は情報を盗むことだけとは限りません。システムを停止させ、業務を妨害することが目的となる場合もあります。
Rainbow Dynamicsでは、異常動作への対応、重要なリソースの保護、安定稼働を維持するための仕組みを取り入れ、障害に強い自動化システムの設計に取り組んでいます。
ストーリー5:許された範囲だけで動くロボット
不正な権限昇格を防ぐ
大規模な自動化環境では、多くの人がシステムに関わります。
オペレーター、エンジニア、保守担当者、管理者。
しかし、すべての人がすべての機能を操作したり、設定を変更したりできる必要はありません。
Rainbow Dynamicsでは、厳格な権限管理と役割の分離によって、不正な権限取得や権限昇格のリスクに対応しています。
考え方はシンプルです。
正しい人に。
正しいアクセス権限を。
必要なタイミングで。
「信頼」が支えるロボティクスの未来
ロボット技術は、新たな時代を迎えています。
機械はより高度になり、倉庫の自動化はさらに進み、さまざまなシステムが相互につながるようになっています。
しかし、つながるものが増えるほど、**「信頼できること」**の重要性も高まります。
Rainbow Dynamicsにとって、サイバーセキュリティは後から追加する機能ではありません。
自動化システムを支える基盤そのものです。
- Security-by-Design(セキュリティ・バイ・デザイン)
- Zero Trust Architecture(ゼロトラスト・アーキテクチャ)
- Threat Modeling(脅威モデリング)
- Defense-in-Depth(多層防御)
こうした考え方を取り入れることで、Rainbow Dynamicsは、単に速く動くだけではなく、お客様が安心して運用できる自動化システムの構築を目指しています。
最も優れたロボットとは、単に最速で動くロボットではありません。
お客様が信頼できるロボットです。
著者紹介:
Alfred Chenおよび田中純夫は、Rainbow Dynamicsのリーダーとして、物流の未来を支えるインテリジェントロボティクスソリューションを、世界各地のお客様とともに開発しています